Conformia · Un percorso SevenDays

Regolamentazione AI in azienda.

AI Act, policy AI aziendale e governance: Conformia aiuta le PMI a mappare gli usi, definire responsabilità e gestire sistemi AI ed evidenze. Con assessment, piattaforma e formazione pratica.

Due giorni di formazione. Un mese di avvio. Tre check point mensili.
A cura di SevenDaysAggiornato il

Cosa deve fare un'azienda che usa l'AI?

Per gestire la regolamentazione AI in azienda, parti da un inventario degli strumenti e dei loro usi. L'AI Act prevede obblighi diversi secondo il ruolo dell'azienda, il rischio e il tipo di sistema. Collega ogni caso a un responsabile, a regole sui dati e a un controllo umano adeguato.

Una policy AI aziendale e un processo di governance rendono queste decisioni applicabili al lavoro quotidiano. La formazione è una parte del percorso: l'alfabetizzazione AI deve essere adeguata alle persone e agli usi, senza un corso o un certificato uguale per tutte le aziende. Si aggiungono le regole su dati personali e lavoro.

Conformia traduce questo lavoro in un percorso operativo per le PMI. Non sostituisce la valutazione legale dei casi specifici.

Fonti ufficiali e ambito della guida

AI Act e norme italiane

Gli obblighi non sono tutti uguali.

Il rischio dipende dal caso d'uso, non dal nome dello strumento. La normativa distingue chi sviluppa o immette un sistema sul mercato, il fornitore, da chi lo utilizza sotto la propria responsabilità, il deployer. Sono possibili altri ruoli e responsabilità.

Dal 2 febbraio 2025

Alfabetizzazione AI e usi vietati

Fornitori e deployer devono adottare misure per sviluppare l'alfabetizzazione AI del personale coinvolto. La versione aggiornata dell'articolo 4 non richiede di garantire un livello individuale specifico. Le pratiche vietate vanno escluse dagli usi aziendali.

Adatta le misure a ruoli, esperienza e contesto d'uso. Un attestato da solo non descrive come il team lavora.

Commissione europea, AI literacy
Dal 10 ottobre 2025

AI e informazione ai lavoratori in Italia

La legge 132/2025 richiama gli obblighi informativi dell'articolo 1-bis del D.Lgs. 152/1997, nei casi e con le modalità lì previsti. Il riferimento riguarda sistemi decisionali o di monitoraggio integralmente automatizzati rilevanti per il rapporto di lavoro.

Valuta il sistema concreto. Il richiamo non rende automaticamente obbligatoria la stessa informativa per ogni uso dell'AI in ufficio.

Legge 132/2025, articolo 11

Dal 2 agosto 2026

Trasparenza, quando prevista

L'articolo 50 distingue obblighi di fornitori e deployer. Include l'informazione sull'interazione con un chatbot, salvo che sia evidente, e regole per contenuti sintetici, deepfake e alcuni testi di interesse pubblico, con specifiche eccezioni.

Non significa etichettare ogni email scritta con l'AI. Per la marcatura dei sistemi già sul mercato prima del 2 agosto 2026, i fornitori hanno una transizione di quattro mesi. Verifica ruolo ed eccezioni.

AI Act, articolo 50

Dal 2 dicembre 2027

Sistemi ad alto rischio dell'allegato III

La scadenza aggiornata riguarda i sistemi ad alto rischio in ambiti sensibili dell'allegato III, ad esempio alcuni usi nell'occupazione. Un normale assistente per scrivere testi non è automaticamente un sistema ad alto rischio.

Valuta finalità e utilizzo effettivo. Selezione dei candidati e decisioni sui lavoratori meritano un esame dedicato.

Commissione europea, calendario aggiornato

Dal 2 agosto 2028

AI in prodotti regolamentati dell'allegato I

Questa scadenza riguarda gli obblighi per sistemi ad alto rischio collegati ai prodotti regolamentati indicati dall'allegato I. Non è il termine unico per tutte le aziende che utilizzano l'AI.

Distingui i sistemi aziendali dai casi legati a prodotti e componenti di sicurezza soggetti a norme settoriali.

Regolamento UE 2026/1744

Calendario verificato il 2 ottobre 2026, tenendo conto delle modifiche del regolamento UE 2026/1744. La tabella riassume i temi più rilevanti per questa guida, non tutti gli obblighi, le eccezioni o le disposizioni transitorie.

Checklist per le PMI

Come prepararsi all'AI Act in azienda.

Un metodo di lavoro, non un elenco di documenti obbligatori per tutti. Il perimetro va adattato ai sistemi e alle responsabilità della tua azienda.

  1. Mappa gli usi reali

    Elenca strumenti approvati e non autorizzati, reparti, responsabili, dati inseriti e persone su cui l'uso dell'AI può avere effetti.

  2. Valuta ruolo e rischio

    Distingui fornitore e deployer. Documenta la finalità di ciascun sistema e porta i casi dubbi o sensibili alla valutazione legale.

  3. Definisci una policy AI aziendale

    Scrivi cosa si può usare, quali dati non vanno inseriti, quando serve il controllo umano e come segnalare un problema.

  4. Forma le persone sul loro lavoro

    Adatta esempi e misure ai ruoli. Registra attività e aggiornamenti per rendere visibile il percorso, senza confondere un attestato con la conformità.

  5. Verifica informative e trasparenza

    Controlla gli obblighi applicabili a chatbot, contenuti e sistemi sul lavoro. Coordina il percorso con privacy, sicurezza e referenti competenti.

  6. Mantieni il quadro aggiornato

    Rivedi inventario, policy ed evidenze quando cambiano strumenti, persone o finalità. Definisci chi gestisce segnalazioni e revisioni.

Dall’assessment alle regole di lavoro

Cosa ricevi per gestire l’AI in azienda.

Conformia collega gli strumenti che usi alle persone che ne rispondono, alle regole del team e alle evidenze da conservare. Prima dell’avvio definiamo reparti, sistemi, materiali e responsabilità inclusi nella proposta.

Gli esempi seguenti descrivono un caso dimostrativo: una PMI che usa un assistente AI per bozze commerciali. Non sono un caso cliente, una schermata del prodotto o una classificazione legale del sistema.

  1. 01

    Inventario degli usi AI

    Strumento e fornitore, reparto, finalità, dati utilizzati, risultato atteso e referente. Ruolo e classificazione si motivano sul caso concreto; i punti da approfondire restano visibili.

    Esempio: assistente per preparare bozze commerciali, con revisione del responsabile prima dell’invio.

  2. 02

    Policy applicabile al team

    Ambito, strumenti autorizzati, informazioni consentite, controllo degli output e procedura per chiedere un nuovo uso. Una versione identificabile, con un proprietario e criteri di revisione.

    Esempio: preparare una bozza con informazioni approvate; fermarsi se il compito richiede dati o usi non valutati.

  3. 03

    Formazione su casi reali di lavoro

    Esempi adatti ai ruoli, esercizi di verifica e indicazioni su errori e segnalazioni. Le attività e le evidenze previste si concordano in base ai sistemi e alle persone coinvolte.

    Esempio: riconoscere una fonte inventata e correggere una proposta prima che raggiunga il cliente.

  4. 04

    Fascicolo e piano di revisione

    Inventario, versioni delle policy, prese visione e attività formative raccolti nella piattaforma. Azioni aperte, referenti e aggiornamenti da discutere nei tre check point mensili.

    Esempio: rivalutare l’uso quando cambia il fornitore o si vuole collegare l’assistente al CRM.

Come verifichiamo che le regole si possano usare?

Nel caso dimostrativo, il team prova tre situazioni: una bozza con dati approvati, un input con informazioni riservate e un output con una fonte non verificabile. Per ognuna deve sapere se procedere, fermarsi o chiedere una verifica, e a chi rivolgersi. I casi e i criteri del tuo progetto si concordano nell’assessment.

La call iniziale serve a capire il contesto e il perimetro da valutare; l’assessment completo si definisce nella proposta. Un fascicolo o una policy non equivalgono a una certificazione generale di conformità.

Il percorso SevenDays

Conformia.
Persone, policy
e sistemi AI.

Un assessment per capire da dove partire, due giorni di formazione pratica e una piattaforma per tenere insieme le evidenze. Poi tre check point mensili per seguire l'adozione e aggiornare il quadro.

Per direzione, HR e responsabili operativi delle PMI che vogliono governare l'AI già presente in azienda.

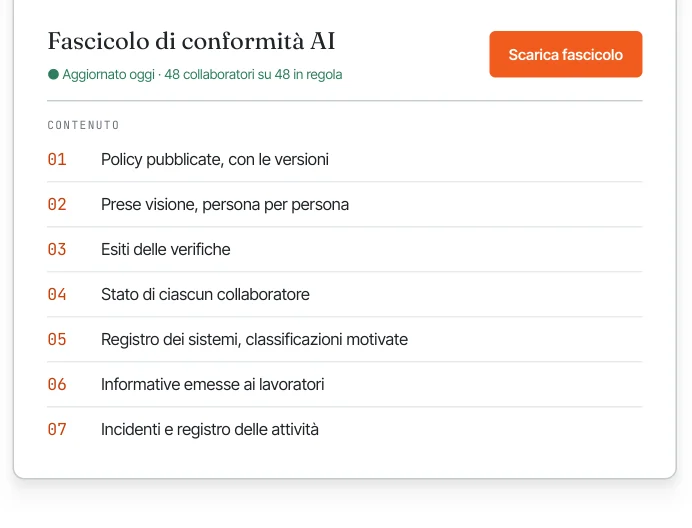
Esempio illustrativo del dossier Conformia con policy, prese visione, verifiche e registro dei sistemi
Pannello illustrativo tratto dalla presentazione Conformia. I 48 collaboratori mostrati sono dati di esempio, non un risultato cliente o una certificazione.

Policy e prese visione

Versioni delle policy e conferme di presa visione associate alle persone.

Verifiche di apprendimento

Assessment con domande randomizzate e scadenze. Sono strumenti del percorso Conformia, non esami prescritti a tutte le aziende.

Registro dei sistemi AI

Inventario con classificazioni motivate e distinzione tra fornitore e deployer, da validare sul caso concreto.

Informative e segnalazioni

Generazione e tracciamento delle informative applicabili, segnalazione di strumenti non autorizzati e registro delle attività.

Fascicolo scaricabile

Policy, prese visione, verifiche, stato dei collaboratori, sistemi, informative e incidenti raccolti in un dossier.

Le idee del team diventano una roadmap.

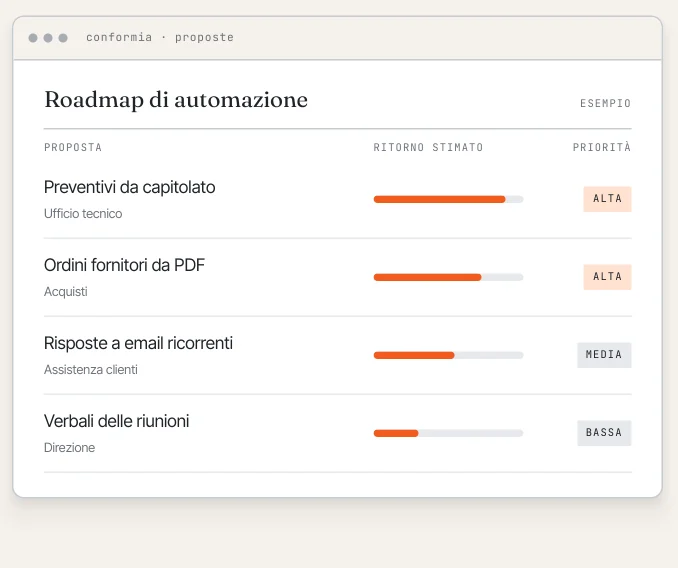
La piattaforma raccoglie anche proposte di automazione dai collaboratori. Le priorità si discutono sulla base del ritorno stimato e dei processi reali, non di promesse di risparmio uguali per tutti.

Vedi i progetti di automazione SevenDays
Roadmap Conformia di esempio con proposte di automazione, ritorno stimato e priorità
Esempio di roadmap dal materiale Conformia. Priorità e ritorni sono illustrativi, non risultati misurati.

La classificazione nella piattaforma e il fascicolo non sostituiscono una valutazione legale né garantiscono da soli la conformità all'AI Act, al GDPR o alle norme sul lavoro.

Cosa comprende il percorso

Un mese per impostare il lavoro.

Assessment, due giorni di formazione pratica, una piattaforma e tre check point mensili. Si parte dagli strumenti che la tua azienda usa già.

L'avvio in quattro settimane descrive il percorso operativo. Non è una promessa di conformità automatica per qualunque sistema o settore.

  1. Settimana 1

    Assessment

    Mappiamo gli usi AI, i reparti e le responsabilità. Impostiamo la classificazione dei sistemi e individuiamo i casi da approfondire.

  2. Settimana 2

    Configurazione

    Configuriamo la piattaforma, il registro dei sistemi e le policy per i reparti coinvolti.

  3. Settimane 3 e 4

    Formazione e avvio

    Due giorni di formazione pratica sul lavoro del team. Il percorso prevede l'abilitazione agli strumenti approvati dopo il completamento delle attività.

  4. Mesi 2, 3 e 4

    Tre check point

    Un confronto mensile per seguire l'adozione e aggiornare sistemi, policy ed evidenze quando cambiano gli usi.

Due guide per preparare l’assessment.

Nella prima call porta gli strumenti usati, i reparti coinvolti e un esempio di attività. Definiamo cosa mappare e quali aspetti approfondire prima di configurare il percorso.

Domande concrete.
Risposte precise.

Quali deliverable riceviamo con Conformia?

Il percorso organizza inventario dei sistemi AI, policy per i reparti coinvolti, attività di formazione ed evidenze consultabili nella piattaforma. L’assessment individua gli usi da approfondire; perimetro e documenti del singolo progetto si definiscono prima dell’avvio.

Cosa preparare per il primo assessment AI Act?

Porta l’elenco degli strumenti utilizzati, i reparti coinvolti, le finalità, un esempio di attività senza dati riservati e il nome del referente. Se l’inventario non esiste ancora, lo costruiamo come primo passo del percorso.

L'AI Act riguarda anche una PMI che usa ChatGPT?

Sì, una PMI che utilizza sistemi AI per attività professionali può essere un deployer e deve verificare gli obblighi applicabili. L'uso di ChatGPT non rende però ogni attività ad alto rischio. Contano la finalità, i dati, le persone coinvolte e il ruolo dell'azienda.

La formazione AI è obbligatoria per tutte le aziende?

L'articolo 4 richiede a fornitori e deployer misure per sostenere l'alfabetizzazione AI delle persone coinvolte nell'uso dei sistemi. Non prescrive un corso identico, una durata fissa o un esame per tutte le aziende. Le misure vanno adattate a competenze, esperienza e contesto d'uso.

Serve un certificato AI Act per essere in regola?

Non esiste un certificato generale richiesto a tutte le aziende dall'articolo 4. Un attestato può documentare un'attività formativa, ma non certifica da solo la conformità complessiva. Eventuali obblighi di valutazione della conformità per sistemi ad alto rischio sono un tema distinto.

Una policy AI aziendale è sempre obbligatoria?

Non c'è un modello unico di policy imposto indistintamente a ogni azienda. Una policy è uno strumento operativo utile per definire usi consentiti, gestione dei dati e controllo umano. I documenti e le procedure richiesti dalla legge dipendono invece da ruolo, sistema e rischio.

Quando si applicano le regole per i sistemi ad alto rischio?

Il calendario aggiornato dopo il regolamento UE 2026/1744 indica il 2 dicembre 2027 per i sistemi ad alto rischio degli ambiti sensibili dell'allegato III e il 2 agosto 2028 per quelli collegati ai prodotti regolamentati dell'allegato I. Vanno verificate anche le disposizioni transitorie applicabili al sistema concreto.

Ogni uso di AI richiede un'informativa ai dipendenti?

Non automaticamente. L'articolo 11 della legge italiana 132/2025 richiama casi e modalità dell'articolo 1-bis del D.Lgs. 152/1997, relativo a sistemi decisionali o di monitoraggio integralmente automatizzati rilevanti per il rapporto di lavoro. Restano da verificare gli altri obblighi applicabili, inclusi privacy e diritto del lavoro.

In cosa Conformia è diversa da un corso sull'AI Act?

Conformia comprende un assessment, due giorni di formazione pratica, una piattaforma per policy, verifiche, registro dei sistemi ed evidenze e tre check point mensili dopo l'avvio. L'obiettivo è seguire l'uso dell'AI nel lavoro quotidiano, non fermarsi alla formazione. Il percorso non sostituisce la valutazione legale dei casi specifici.

Fonti e ambito della guida

A cura di SevenDays. Fonti verificate il 2 ottobre 2026. Informazioni generali, non un parere legale sul tuo sistema. Il materiale Conformia descrive il servizio; non è una fonte normativa.